
1
Q150978
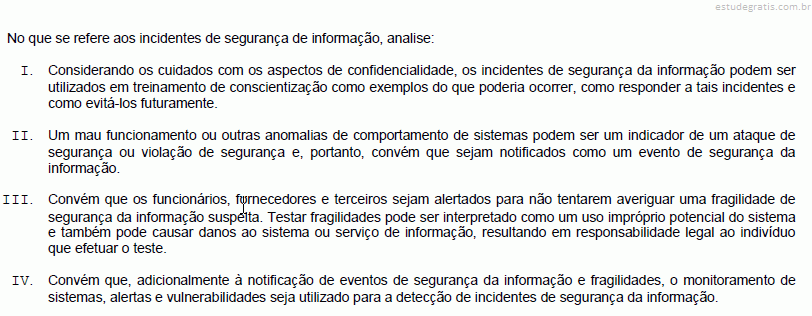
Está correto o que consta em
Está correto o que consta em
Analise:
I. Conecta-se a arquivos executáveis e se replica quando o programa infectado é executado, localizando outros arquivos
executáveis para infectar.
II. É um ponto de entrada secreto para um programa, que permite que alguém, ciente desse ponto de entrada, obtenha
acesso sem passar pelos procedimentos normais de acesso de segurança.
III. Muda a cada infecção se reescrevendo completamente a cada iteração, aumentando a dificuldade de detecção.
IV. Pode ser replicar e enviar cópias de si mesmo de um computador para outro através de conexões de rede. Na chegada,
pode ser ativado para replicar-se e propagar-se novamente. Busca...
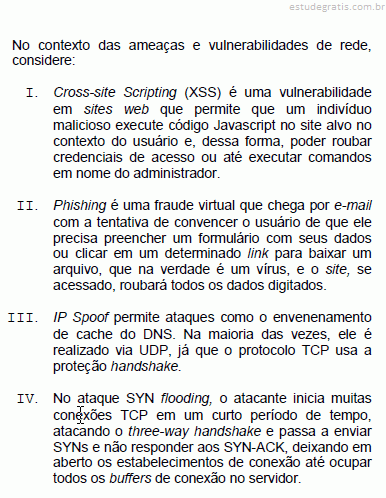
Está correto o que consta em
Em relação aos sistemas de proteção de rede,
A modificação de procedimentos e controles que afetem a segurança da informação, quando necessário, para responder a eventos internos ou externos que possam impactar no Sistema de Gestão de Segurança da Informação (SGSI), incluindo mudanças de processos de negócio que afetem os requisitos de negócio existentes, constitui-se em elemento de
No âmbito do Sistema de Gestão de Segurança da Informação
− SGSI, o procedimento: Monitorar e analisar criticamente
o SGSI, recomenda:
I. Realizar análises críticas regulares da eficácia do
SGSI independente dos resultados de auditorias de
segurança da informação.
II. Medir a eficácia dos controles para verificar que os requisitos
de segurança da informação foram atendidos.
III. Conduzir auditorias internas do SGSI a intervalos
planejados.
Está INCORRETO o que consta APENAS em
Julgue os itens a seguir, relativos à segurança da informação.
A ocorrência de quebra de segurança restringe-se à ação ou omissão estritamente intencional que resulte no comprometimento da segurança da informação e das comunicações.
Julgue os itens a seguir, relativos à segurança da informação.
O tratamento da informação refere-se a recepção, produção, reprodução, utilização, acesso, transporte, transmissão, distribuição, armazenamento, eliminação e controle tanto da informação sigilosa quanto da informação não sigilosa.
Julgue os itens seguintes, relativos a firewalls e sistemas de detecção de intrusão.
A tabela de estados contém informações sobre os fluxos de pacotes já validados pelo conjunto das regras; no entanto, a aplicação desse tipo de tabela restringe-se aos protocolos orientados a conexão.
Julgue os itens que se seguem, acerca de máquinas virtuais, intrusão em sistemas e técnicas de invasão de sistemas.
Em uma máquina virtual que esteja comprometida devido a um ataque, o atacante pode obter o controle da estação que gerencia a máquina virtual (hipervisor). Essa técnica utiliza despejo de memória e acessa os registros de controle da máquina virtual.