
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos ataques e aos dispositivos de segurança, julgue os itens subsequentes.

IDS e IPS detectam intrusões com alta precisão, porém diferem pelo fato de o segundo atuar bloqueando o tráfego, quando algum evento relevante é detectado.
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da prevenção e do tratamento de incidentes, julgue os itens seguintes.

Uma medida preventiva é a realização periódica de avaliações de vulnerabilidade, com a prospecção ativa destas, na forma de testes de penetração e intrusão.

Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança, protocolos, ferramentas e procedimentos utilizados na Internet, julgue os próximos itens.

No acesso a uma página da Internet, é comum a utilização do protocolo HTTP, que, no Internet Explorer, pode ser visualizado no canto esquerdo da barra de endereços. Em sítios seguros, normalmente ocorre a substituição desse protocolo pelo HTTPS, que utiliza, por padrão, criptografia e protocolo TCP na porta 80.

Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança, protocolos, ferramentas e procedimentos utilizados na Internet, julgue os próximos itens.

Uma maneira de proteger o computador de um ataque de phishing é, no caso de recebimento de e-mails de instituições financeiras ou governamentais suspeitos, nunca clicar os links, fornecer dados sigilosos ou executar programas fornecidos no e-mail. Ao invés disso, deve-se procurar o sítio oficial da instituição ou telefone para se informar sobre a solicitação feita por e-mail.

Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

A seção Segurança em Recursos Humanos da Norma NBR/ISO 27002 preconiza ações mesmo antes da contratação de funcionários. O objetivo declarado é “Assegurar que os funcionários, fornecedores e terceiros entendam suas responsabilidades e estejam de acordo com os seus papéis, e reduzir o risco de roubo, fraude ou mau uso de recursos.” Para isso, essa norma diz ser conveniente que

Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

As NBR/ISO 27002 prescrevem que, para identificar os requisitos para os acordos de confidencialidade ou de não divulgação, convém considerar diversos elementos, entre os quais NÃO consta(m)

Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

É conveniente o uso de técnicas de criptografia para proteger a confidencialidade, a integridade e a autenticidade das informações.

PORQUE

Técnicas de chaves públicas proporcionam método seguro de autenticação.

Analisando-se as afirmações acima à luz da NBR/ISO 27002, conclui-se que

Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

A empresa Consultores Financeiros, em conformidade com o prescrito na NBR/ISO 27002, realiza, periodicamente, a análise crítica da Política de Segurança da Informação da empresa. A Norma sugere que as entradas para a análise crítica pela direção incluam diversas informações, entre elas,

Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

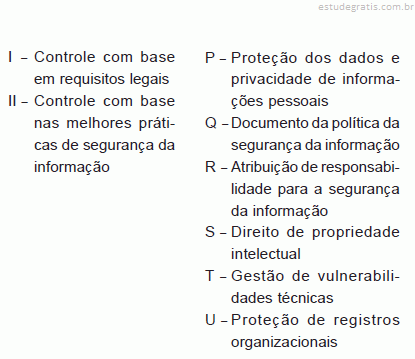
Segundo a NBR/ISO 27002, adotar certo número de controles pode ser considerado um bom ponto de partida para a implementação da segurança da informação. Esses controles se baseiam tanto em requisitos legais como nas melhores práticas de segurança da informação normalmente usadas.

Relacione a lista de controles às respectivas categorias.

Estão corretas as associações

10 Q150890
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Segundo a NBR/ISO 27002, o objetivo da proteção contra códigos maliciosos e códigos móveis é proteger a