Considerando aspectos de composição da norma ABNT NBR ISO/IEC 27002:2005, julgue os itens subsequentes.
A referida norma contém seções iniciais e doze seções principais acerca de diversos temas de segurança, como, por exemplo, a gestão de ativos.
Considerando aspectos de composição da norma ABNT NBR ISO/IEC 27002:2005, julgue os itens subsequentes.
A referida norma contém seções iniciais e doze seções principais acerca de diversos temas de segurança, como, por exemplo, a gestão de ativos.
Julgue os itens subsequentes, relativos às Normas NBR ISO/IEC 15999 e 27005.
A norma NBR ISO/IEC 27005 prescreve que o gerenciamento de incidentes pode ser realizado iniciando-se com uma definição de contexto, seguido por uma análise e avaliação, tratamento, aceitação, comunicação, monitoramento e análise crítica dos incidentes.
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
Aplicando-se o ciclo PDCA (plan, do, check, act) aos processos do sistema de gestão da segurança da informação (SGSI), constata-se que, no SGSI, o do (fazer) equivale a executar as ações corretivas e preventivas para alcançar a melhoria contínua do SGSI.
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
Os requisitos do negócio para o processamento de informação, que uma organização tem de desenvolver para apoiar suas operações, estão entre as fontes principais de requisitos de segurança da informação.
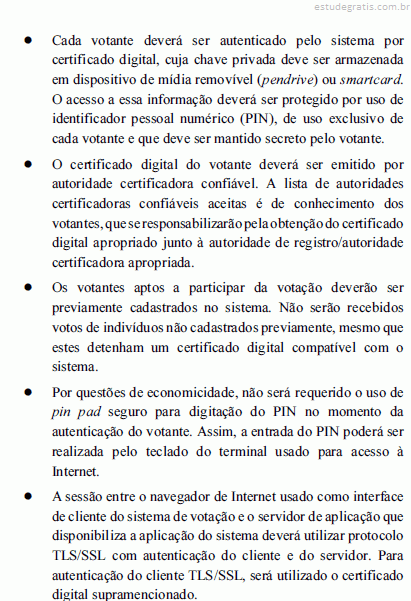
Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.

Com relação à situação descrita acima, julgue os itens que se seguem.
A confidencialidade dos votos não será violada pela captura de tráfego na Internet, sem que sejam quebradas as proteções oferecidas pelo protocolo TLS/SSL.
Com relação à segurança em redes de computadores, julgue os itens subsequentes.
Firewalls, IDS e IPS são dispositivos que têm finalidades idênticas, porém tipicamente operam de formas distintas: o primeiro inspeciona integralmente os datagramas e reage bloqueando o tráfego indesejado; o segundo também inspeciona integralmente os datagramas, mas não bloqueia o tráfego indesejado, apenas emite alertas; e o terceiro inspeciona apenas os cabeçalhos dos datagramas e, como o primeiro, reage bloqueando o tráfego indesejado.

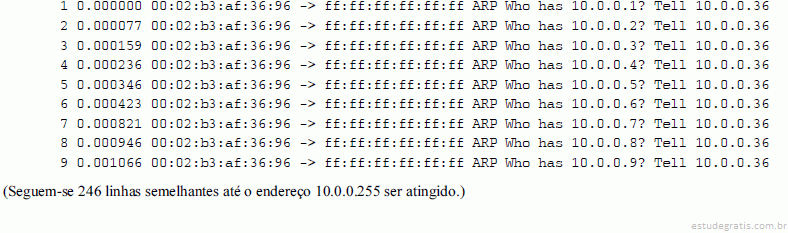
Considerando o trecho de captura de tráfego acima, realizada em uma das portas ethernet de um switch camada 3 que interliga uma rede local a um backbone, julgue os itens que se seguem.
A atividade reportada seria normalmente registrada por firewalls instalados em estações de trabalho pessoais.
Tipo de tecnologia de identificação digital que permite que transações eletrônicas dos mais diversos tipos sejam feitas, considerando sua integridade, autenticidade e confidencialidade, de forma a evitar que adulterações, interceptações ou outros tipos de fraude ocorram. Trata-se do conceito de
Em relação à segurança da informação, a prática utilizada na Internet em que o hacker monta sites falsos ou envia mensagens de e-mail fazendo-se passar por representantes de empresas legítimas, solicitando aos usuários seus dados pessoais confidenciais, é conhecida como:
É um aplicativo usado tanto pelas áreas de segurança, para análise de vulnerabilidades, quanto por pessoas mal intencionadas, para identificarem portas abertas e planejarem invasões: