
Um órgão público responsável pelo controle externo do Poder Executivo de uma unidade da Federação desenvolveu um conjunto de processos de auditoria de conformidade na gestão da segurança da informação. As organizações para as quais o órgão presta serviço implementaram sistemas de gestão da segurança da informação, por força de normas, em aderência aos modelos desenvolvidos pela ABNT e ISO/IEC, especialmente os prescritos nas normas 15.999, 27.001, 27.002 e 27.005. Uma vez que várias organizações a serem auditadas já passaram cerca de dois anos implementando seus sistemas de gestão, um questionário de avaliação preliminar foi aplicado pelo órgão de controle externo nas organizações clientes. Diferentes contr...
Assinale a opção que relaciona corretamente uma vulnerabilidade presente nas organizações com a respectiva classificação.
Acerca da política de segurança da informação de uma empresa, analise as asserções do seguinte enunciado.
A política de segurança e as diretrizes, as normas e os procedimentos dela decorrentes, em uma empresa, devem ser simples e de fácil compreensão,
porque
estão alinhados com as estratégias de negócios da empresa, padrões e procedimentos.
Assinale a opção correta a respeito desse enunciado.
Com relação à classificação das informações no Banco do Brasil (BB), assinale a opção correta.
Assinale a opção correspondente à propriedade que não é alcançada com o uso de técnicas da criptografia para proteção da informação.
Com relação segurança em redes de computadores, julgue os itens a seguir.
Os problemas de segurança de rede estão relacionados a sigilo, autenticação, não-repudiação e controle de integridade da rede. Enquanto o sigilo está relacionado ao fato de manter as informações longe de usuários não-autorizados, a nãorepudiação preocupa-se em certificar que uma mensagem recebida é legítima.
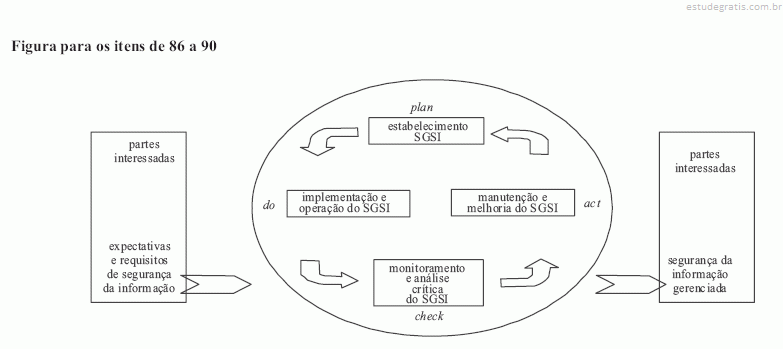 A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
A identificação de eventos que podem causar interrupções aos processos de negócio e das probabilidades e impactos de tais interrupções, associada às consequências para a segurança de informação, constitui atividade executada no âmbito da gestão de continuidade de negócios, embora se constitua, mais especificamente, atividade de análise de risco.
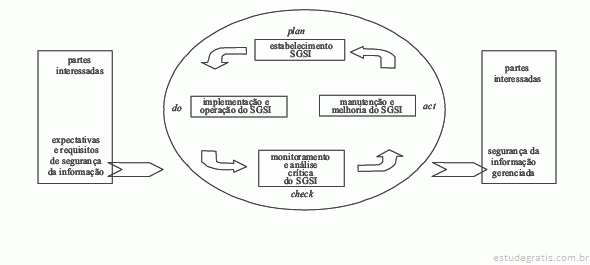
A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
A análise de vulnerabilidades aplicável no contexto da figura emprega técnicas automatizadas e manuais, que variam amplamente, sendo o tipo de ameaça sob análise um fator mais correlacionado a essa variação que o tipo do ativo sob análise.
Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.
A estruturação de planos de contingência requer que a avaliação dos riscos e dos respectivos impactos, relativos à infra-estrutura de TI, anteceda a identificação dos eventos em geral possam causar interrupção nos processos do negócio.
Assinale a opção correta, acerca da legislação relativa à segurança dos sistemas de informação.