
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes relativos às tecnologias ATM (assincronous transfer mode), frame-relay e MPLS (multiprotocol label switching).

O MPLS é residente nos roteadores e é independente do protocolo de rede.
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes relativos às tecnologias ATM (assincronous transfer mode), frame-relay e MPLS (multiprotocol label switching).

Em redes frame-relay, o roteamento e a multiplexação dos caminhos virtuais ocorrem na camada de rede.

Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os próximos itens.

Um firewall Linux pode ser implementado por meio de um servidor proxy. Nesse caso, as devidas autorizações do usuário e as demais opções de configuração são conferidas em uma tabela.

Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os itens seguintes.

Firewall pode autorizar, negar ou descartar um pacote de dados como resultado da comparação entre uma tabela de regras e o resultado da análise de cabeçalhos de pacotes que contém os protocolos utilizados, assim como as portas e os endereços IP de origem e destino do pacote.

Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

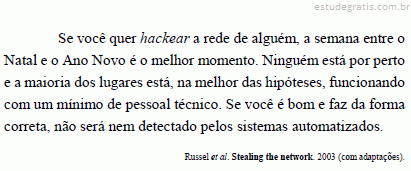
Tendo como referência inicial o texto acima, julgue os itens seguintes a respeito de prevenção e tratamento de incidentes, especificamente ataques a redes de computadores.

O texto sugere que o hacker não faça um ataque de negação de serviço à rede.

Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Tendo como referência inicial o texto acima, julgue os itens seguintes a respeito de prevenção e tratamento de incidentes, especificamente ataques a redes de computadores.

O sistema automatizado ao qual se refere o texto é possivelmente um firewall stateless.

Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de banco de dados, julgue os itens subsequentes.

Entre os componentes de um sistema de gerenciamento de banco de dados há o interpretador SQL, responsável pela execução de consultas.

Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a SGBD associado para suporte a aplicações web, inclusive com suporte ao processamento de transações e acesso concorrente e simultâneo de diversos usuários, julgue os itens de 76 a 78.

A implementação de mecanismo de controle de concorrência é necessária para garantir a atomicidade das transações. Esse controle é efetuado de forma mais eficiente pela linguagem hospedeira na qual o aplicativo é desenvolvido, como é o caso de PHP com os bancos de dados por ele utilizados.

Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os itens seguintes.

Considere a situação na qual os usuários camuflam-se como o próprio SGBD, por exemplo, removendo fisicamente parte do banco de dados, grampeando uma linha de comunicação e processando um programa que atravesse as defesas do sistema operacional. Nessa situação, estão caracterizadas ameaças de segurança que podem ser eficazmente combatidas com criptografia de dados.

10 Q130307
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação aos aspectos de segurança de SGBDs, julgue os itens a seguir.

Considerando que os usuários em um sistema relacional de banco de dados recebam um nível de autorização com imposição de regras simples, é correto afirmar que as duas regras a seguir deverão ser empregadas em conjunto para evitar o fluxo ilegal de informação.

< O usuário i pode ver o objeto j apenas se o nível de autorização de i for maior ou igual ao nível de classificação de j.

< O usuário i só pode modificar o objeto j se o nível de autorização de i for menor que o de j.